
 首 页
贵州医科大学附属医院:基于混合专家模型的AI智能体及数字人赋能医院网络安全管理的创新实践
贵州医科大学附属医院是(简称“贵医附院”)贵州省内集医教研为一体的大型综合三级甲等医院,也是全省医疗服务、科研创新和人才培养的重要支撑力量。近年来,医院信息化建设在政策推动、技术应用、管理强化等方面都发生了翻天覆地的变化。网络安全是实现医疗事业发展的重要保障,医院对此高度重视,并采取有效措施加以保护。
在日常网络安全保障工作中,贵医附院面临以下挑战:一是安全攻击复杂,难以从海量告警信息中定位真实攻击。医院日常面临恶意代码扩散、SQL 注入、敏感信息泄露等各类攻击,而各类安全设备每日产生数以万计条告警信息,安全人员需耗费大量精力从海量告警中甄别、定位真实且需重点处置的攻击行为,不仅工作效率极低,还极易遗漏高隐蔽性的网络威胁;二是高度依赖传统人工安全服务模式,安全运维短板突出。医院受网络安全专业人才短缺、人工响应存在时间与精力限制、安全服务标准难以统一落地等问题制约,面对各类突发网络攻击时,无法实现7×24小时不间断的快速响应与标准化处置,难以匹配医院在智慧医疗建设、核心业务系统稳定运行等方面的高质量安全运营需求。
随着AI技术的飞速发展,大模型与智能体技术正深刻重塑网络安全攻防两端的技术格局。针对以上问题,贵医附院结合自身需求,引入基于混合专家模型(MoE)的安全垂域大模型作为智能中枢,探索AI智能体执行网络安全任务的落地模式,同时打造AI安全服务数字人工具,全面覆盖医院安全工作场景,推动医院网络安全运营向更高水平的智能化、自动化迈进。
一 建设与开发
贵医附院以现有网络安全态势感知平台为基础,打造智能网络安全运营平台及体系,对原有安全工作业务进行智能化改造与升级,同时深度融合AI安全服务数字人模块,形成“模型底座+安全智能体+AI安全服务数字人”的一体化安全运营体系。通过安全智能体应用对海量安全告警进行自动化研判分析,实现精准降噪,同时输出研判结论及处置建议;打造AI安全服务数字人工具,作为统一智能服务入口,覆盖医院安全运营中的高频服务场景,提供标准化、自动化的安全服务能力。
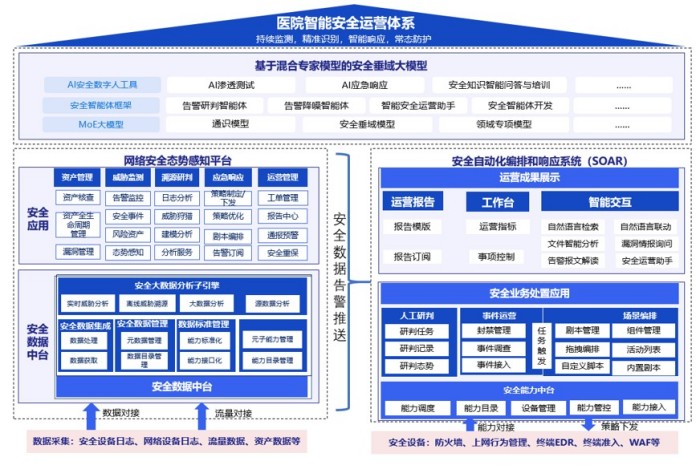
图1 智能安全运营技术架构图
医院智能安全运营体系以MoE为技术核心,由多个专项大模型构成,可精准应对不同细分领域的推理分析需求,并能根据医院安全业务的动态需求,灵活调整大模型整体规模,适配医院网络安全的多样化场景,为安全智能体和AI安全服务数字人提供统一的技术支撑。
二 关键技术或产品描述
贵医附院以MoE为核心构建的安全垂域大模型技术底座,打造适配医院网络安全场景的AI安全智能体与AI安全服务数字人应用体系。项目实施过程涉及的关键技术如下。
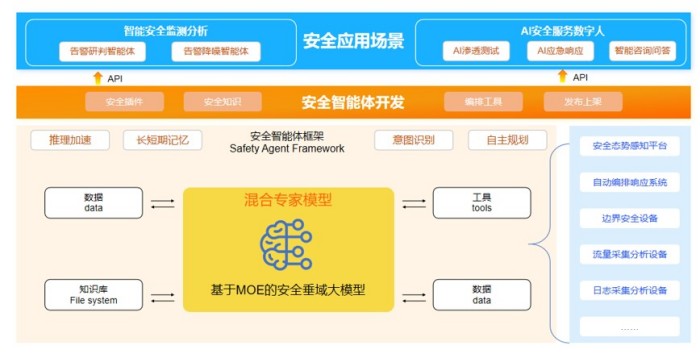
图2 安全垂域大模型应用流程图
1.以MoE为基础的安全垂域大模型技术
安全垂域大模型底座通过多个专项模型协同构建,形成一套安全智能体管理框架,实现网络安全任务自规划、自执行和自反馈,可应用于安全告警数据研判、降噪等场景。
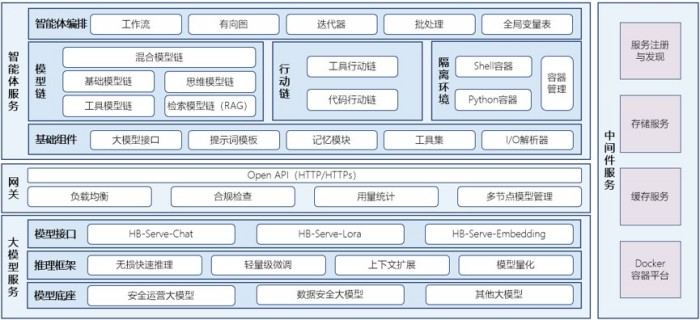
图3 安全智能体技术架构图
2.告警研判与告警降噪安全智能体技术
整个体系利用安全垂域大模型的安全知识库、上下文理解能力、语义推理能力和自然语言生成能力,通过工作流、有向图、迭代器等高效编排搭建智能体,实现步骤如下:
(1)数据输入及处理
通过安全态势平台以数据归集方式进行医院全量告警数据收集,对告警数据进行治理、清洗、聚合、分类等操作,有助于下一步安全智能体处理。
(2)告警研判智能体的运行
告警研判智能体采用特定聚合、整理的逻辑,快速将平台传入的告警数据分为不同类别,按照告警研判智能体设置的工作链对告警数据进行分析、研判。
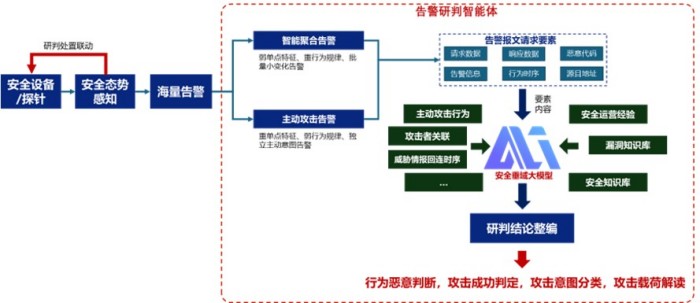
图4 告警研判智能体技术原理图
(3)告警降噪智能体运行
告警降噪智能体对分析研判后的数据进一步分析、处理,提取关键信息,对告警特征分类、聚合,并自动生成白名单特征。
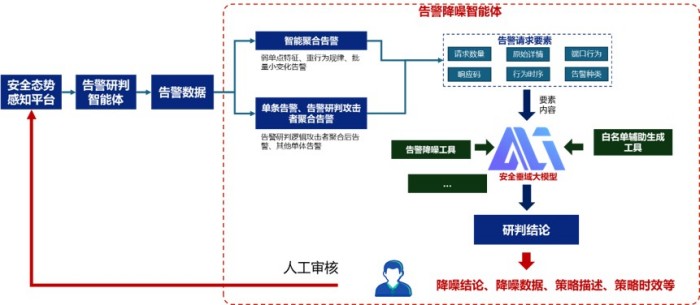
图5 告警降噪智能体技术原理图
(4)响应处置
基于安全智能体分析、研判的结果,结合详细的告警内容解读,运维人员可通过自然语言对话方式发送处置指令,实现安全告警数据的自动化响应、处置。
3.AI能力与安全服务标准化工具融合的数字人交互技术
AI渗透测试技术:基于海量渗透测试知识库和经典渗透案例,构建AI渗透测试数字人专家,实现测试任务智能拆解、渗透工具动态规划调用,支撑自动化渗透测试。
AI应急响应技术:具备主机信息一键采集能力,通过MCP Server快速获取主机关键信息,融合反APT威胁分析模型,调用分析工具开展动态实时分析,实现威胁识别、攻击痕迹排查和攻击路径还原。
安全知识智能问答与培训技术:基于网络安全知识库和大模型自然语言理解能力,实现安全知识智能问答,并为医院安全培训提供智能化辅助。
三 应用效果
1.安全告警智能研判
告警研判智能体上线后,对医院每日产生的安全告警数据自动研判,判别攻击意图、是否成功。在AI安全智能体对话窗口中,通过对话实现告警解读、处置建议等,有效缓解医院安全工作压力。
2.安全告警智能降噪
在告警降噪智能体上线运行后,单日告警数据量从2万多条降低至1000余条,降噪率达到95%,极大减轻人工运维压力。全年累计降噪告警近1000万条,自动研判并处置告警近50万条,人工仅需处理45000余条,自动处置率达到92%。
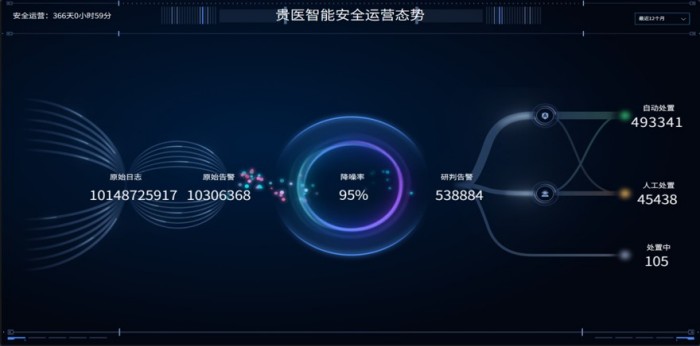
图6 智能安全运营总体态势
(1)AI降噪告警情况:
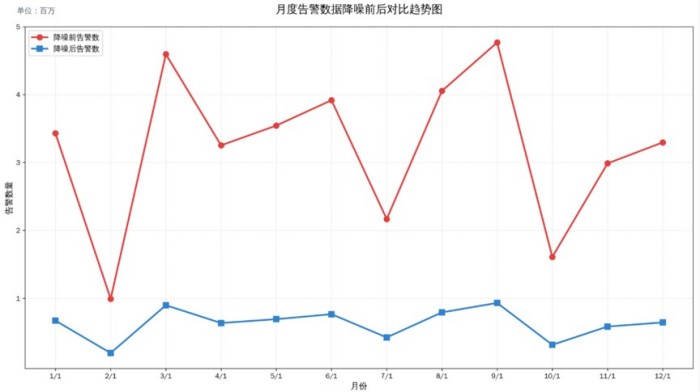
图7 智能安全运营平台告警趋势
(2)降噪过程中智能体组件运行情况:
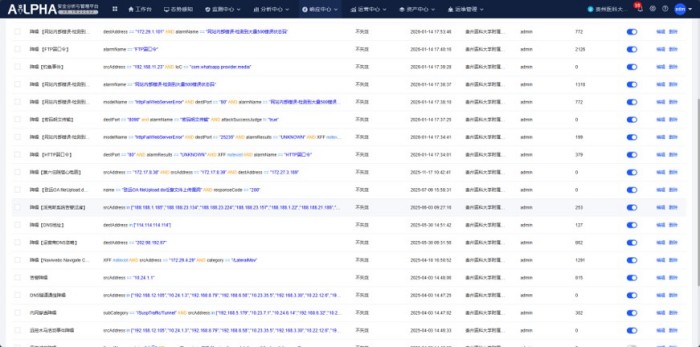
图8 前端智能降噪策略配置
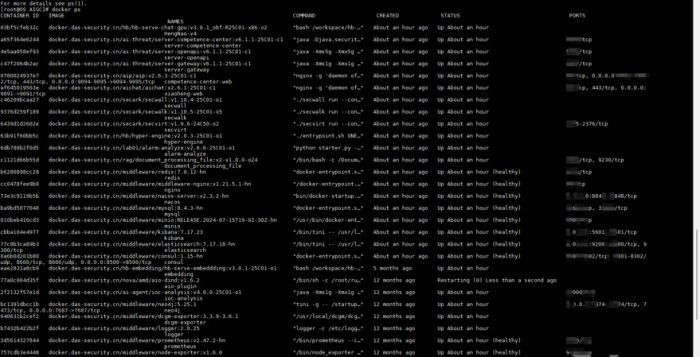
图9 后台智能降噪组件运行
3.安全事件智能处置
医院通过编写安全处置剧本将相关安全设备串联,共同面向该场景提供告警处置能力,实现自动化响应联动处置,将事件响应时间从小时级降低到分钟级;在近12个月的运行时间内,安全剧本自动处置率为95.61%,取得较好的处置效果。
4.AI安全数字人赋能安全人员能力提升
AI安全服务数字人在医院三大核心安全工作场景落地应用,成效显著,成为医院网络安全运营的重要支撑:
(1)AI渗透测试:对医院互联网所有系统开展自动渗透测试,累计发现漏洞80余个,为系统安全加固提供依据。
(2)AI应急响应:在突发安全事件中,数字人可自动串联主机信息采集、威胁分析和攻击链路还原流程,快速输出处置方案和安全加固建议。
(3)安全知识智能问答与培训:作为安全人员的“智能咨询助手”,快速响应专业咨询;同时为不同岗位定制培训材料,提升全院人员网络安全意识和防护能力。
四 总结
智能网络安全运营体系依托安全垂域大模型技术,深度融入医院网络安全管理全流程,实现了AI技术对医院安全防护、测试、处置、培训全场景的赋能,显著提升了医院安全管理水平。
本项目实现了医院安全管理从被动到主动、从人工到智能、从单点到体系、从单一防护到全场景服务的四重跃升,推动医院网络安全迈向“高度自治化”,为智慧医疗建设和医院信息化高质量发展筑牢网络安全屏障,也为医疗行业网络安全的AI赋能提供了可复制、可推广的实践案例。
(来源:CHIMA 2026医院新兴技术创新应用典型案例集)
